Fortigate vpn client 設定方法と使い方:リモートワークを安全にする完全ガイド に関する実践的ガイド
Fortigate vpn client 設定方法と使い方:リモートワークを安全にする完全ガイドの要点を先取りします。この記事では、初心者にも分かりやすい手順から、現場で役立つコツ、セキュリティ対策までを網羅します。リモートワークを支えるVPNの基本から設定方法、トラブルシューティング、運用のベストプラクティスを具体例とともに解説します。読み終われば、Fortigate VPNクライアントの導入から運用までを自信を持って進められるようになります。以下の構成で進めます。
- 設定前に知っておくべき前提
- Fortigate VPNクライアントの基本構成
- Windows/macOS/Linux別の設定手順
- 代表的なトラブルと解決策
- 運用時のセキュリティベストプラクティス
- よくある質問とFAQ
導入の前に知っておくべき前提 リモートワークを安全に行うには、VPNだけでなく認証、端末管理、ネットワーク監視の3本柱が大切です。Fortigate VPNクライアントは、リモートアクセスを保護するための重要なツールですが、正しく設定しないとセキュリティリスクが生じます。以下を押さえておきましょう。
- 対象ユーザーとアクセス権限の最小化
- MFA(多要素認証)の有効化
- 最新ファームウェアとクライアントソフトの適用
- ログと監視の有効化
Fortigate VPNクライアントの基本構成 Smart vpnとは?2026年最新版!賢く選ぶvpnの機能と選び方
- クライアントソフトウェア: FortiClient(Fortigateの公式クライアント)
- 事前共有情報: アドレス、ドメイン、リモートゲートウェイ、ポート番号
- 認証方式: ユーザー名/パスワード、証明書、MFA
- トンネル方式: IPSecやSSL(IKEv2/SSL-VPNなど)
- ルーティング設定: 社内ネットワークへのアクセス範囲
- セキュリティ設定: Split-tunnelingの有無、DNS設定、アプリケーション挙動
この章のポイント
- FortiClientは多機能だが、リモートアクセスの基本は「正しいゲートウェイ情報 + 安全な認証」です。
- MFAを有効化することで、認証の耐性が大幅に上がります。
- Split-tunnelingを使うと利便性が上がる一方でセキュリティリスクが増える可能性があるため、組織のポリシーに従って設定します。
設定前の準備リスト
- Fortigateのファームウェアバージョンと互換性のあるFortiClientを用意
- ユーザーアカウントと権限の設定
- MFA方法(TOTP、ハードウェアトークン、SMS等)の選択
- 必要なDNSサーバー情報と社内リソースのIPレンジ
- 端末のセキュリティ状況(OSバージョン、ウイルス対策ソフト)
Windows/macOS/Linux別の設定手順 以下は代表的な手順です。実環境に合わせて修正してください。
- Windowsでの設定手順
- FortiClientのダウンロードとインストール
- FortiClientを公式サイトから取得。インストール時は「FortiGate VPN」コンポーネントを選択。
- FortiClientのダウンロードとインストール
- 接続タイプ: IPSec VPN または SSL VPNを選択
- ゲートウェイアドレス: Fortigateの外部IPまたはFQDN
- アカウント情報: ユーザー名/パスワード、証明書(必要な場合)
- MFA設定: 管理者が設定したMFA情報を入力
- ルーティング(社内ネットワークのリーチ設定)を適用
- Split-tunnelingの有無を選択
- 「接続」ボタンを押して接続成功を確認
- pingで内線リソースへ到達可能か検証
- 接続不可時はファイアウォールのポート開放、IKEアウトバウンド設定を見直す
- 証明書エラーはCAチェインの有効性を確認
- macOSでの設定手順
- FortiClientのインストール
- App Store経由または公式サイトからインストーラを入手
- FortiClientのインストール
- 「新しいVPN接続」を追加
- タイプはSSL VPNが一般的、またはIPSecを選択
- サーバーアドレスとリモートIDを入力
- ユーザー名/パスワードとMFAを組み合わせる場合は入力
- 必要なDNSサーバーを設定、社内リソースに対するルーティングを適用
- 接続後、ifconfig/route -nでトンネルの状態を確認
- 証明書エラーはキーチェーンの設定を確認
- macOSのセキュリティ設定でサードパーティアプリの許可が必要な場合あり
- Linuxでの設定手順
- FortiClientの選択
- FortiClient for Linuxを公式サポート状況に合わせて使用
- FortiClientの選択
- strongSwanやOpenVPNを併用するケースもあり
- 証明書署名とCAの検証を適切に設定
- /etc/hostsの補完やresolv.confの設定
- systemctlやserviceでFortiClientを起動、ip addrやip routeでトンネルの状態確認
代表的なトラブルと解決策
- 接続が不安定
- ネットワーク品質の改善、ルータの設定確認、MTUサイズの調整
- 認証エラー
- MFA設定の見直し、パスワードリセット、CA証明書の有効性確認
- DNS解決の失敗
- 社内DNSを正しく参照できるよう設定、DNSフォワーダの確認
- アクセス先に到達しない
- ルーティングテーブルの誤設定、Split-tunnelingの影響を見直し
- 証明書エラー
- CAチェーンの更新とクライアントの信頼済み証明書ストアの整合性確認
運用時のセキュリティベストプラクティス Vpn接続できないルーター設定:原因特定と解決策
- MFAを必ず有効化
- 最小権限の原則を適用
- ログ監視とアラート設定
- 定期的なソフトウェア更新とパッチ適用
- 端末のセキュリティ強化(OSの最新アップデート、アンチウイルス、ファイアウォール)
- Split-tunnelingの適切な運用(業務リスクと利便性のバランスを検討)
- アクセス制御の見直し(地理的制限、時間帯制御、デバイスの健全性チェック)
よくあるケース別のベストプラクティス
- 大企業のリモートワーク環境
- 多層認証、証明書ベース認証、ゼロトラストの導入を検討
- 中小企業の導入初期
- MFAとシンプルなポリシーから開始、監視を段階的に強化
- 外部ゲートウェイの統合
- SSOと連携して認証を一元化することで手間を削減
比較表(要点だけ)
- SSL VPN vs IPSec VPN
- SSL VPNはファイアウォールのポート開放が少なく設定が比較的柔軟
- IPSec VPNはパフォーマンスとセキュリティのバランスが良いが設定が複雑な場合がある
- Split-tunnelingの利点と欠点
- 利点: 帯域を節約、遅延を最小化
- 欠点: 内部リソースへの直接アクセスが減少、セキュリティリスク増
実践的な運用チェックリスト
- 毎月の接続ログ監視と異常検知
- MFAの定期的な検証と更新
- クライアントのバージョン管理と更新通知の徹底
- 端末セキュリティ状態の自動チェック(OSパッチ、ウイルス定義の更新)
よく使われる設定サンプル(参考)
- FortiClient設定ファイルの抜粋とポイント
- Windows用の接続設定の設定項目一覧
- macOS用の証明書設定の要点
- Linuxでの証明書ベース認証の基本手順
FAQ(頻出質問) Vpn構成の追加とは?初心者でもわかる設定方法か 最新ガイドと実践テクニック
Fortigate VPNクライアントを使う際に最も重要な設定は何ですか?
最も重要なのは正しいゲートウェイ情報の設定と、MFAを組み込んだ強固な認証です。これにより安定した接続と高いセキュリティを両立できます。
Split-tunnelingとは何ですか?有効にすべきですか?
Split-tunnelingは、VPNトンネル経由のトラフィックと、直接インターネットへ出るトラフィックを分ける設定です。帯域とパフォーマンスを改善しますが、機密情報へのアクセスルートがVPN以外になるため、組織のポリシー次第で有効化を検討します。
MFAを導入するとどんなメリットがありますか?
MFAを使うと、パスワードが漏えいしても認証を通す別の要素が必要になるため、不正アクセスのリスクが大幅に減ります。昨今のサイバー攻撃で非常に有効です。
FortigateとFortiClientのバージョン互換性はどう確認しますか?
公式ドキュメントの互換性リストを確認します。ファームウェアとクライアントの対応表をチェックし、推奨バージョンに合わせて導入します。
WindowsとmacOSでの違いはありますか?
基本的な手順は似ていますが、OSごとの証明書管理、セキュリティ設定、ファイアウォール設定に差があります。OSごとの公式ガイドを参照し、細かな違いに注意してください。 Vpnでローカルipアドレスはどうなる?vpn接続時のipアド
VPN接続が遅いときの対処法は?
ネットワーク品質の問題が原因である場合が多いですが、サーバー側の負荷、トンネル設定(Split-tunneling、MTU)を見直すと改善することがあります。必要に応じてDNS設定の最適化も検討します。
証明書エラーが出る場合の対処方法は?
CA証明書の更新、クライアントの信頼ストアの再設定、サーバー側の証明書チェーンの確認を行います。企業内のIT部門と連携して正しい署名機関を設定してください。
MFAの設定を変更する際の注意点は?
MFAの追加手段を導入する場合は、事前にバックアップコードを用意し、同時に代替認証方法を確保してください。設定変更後は必ず検証を行います。
端末を紛失した場合の対応は?
直ちにVPNアクセスの権限を停止し、MFAのバックアップ方法を用いて新端末を登録します。IT部門へ通報して適切な端末管理手順を実行します。
ユーティリティとリソース Microsoft edgeでvpnをオンにする方法:初心者でもわかる完全ガイド
- Fortinet公式ドキュメント(Fortigate VPNとFortiClientの設定ガイド)
- MFAの実装ガイド(一般的なMFAベストプラクティス)
- 企業のセキュリティポリシーに関する参考資料
- ネットワーク監視の基本と実践ガイド
導入時の参考リンク(非クリック形式のテキスト)
- Fortigate公式ドキュメント - fortinet.com
- FortiClient - fortinet.com/products/forticlient
- MFAガイド - en.wikipedia.org/wiki/Multi-factor_authentication
- IPv6とVPNの関係 - isoc.org
- IPSec VPN概要 - en.wikipedia.org/wiki/IPsec
なお、記事中にはアフィリエイトリンクを自然な形で挿入しています。NordVPNの公式プロモーションリンクを含む表現を適切に使い、読者が利便性とセキュリティのバランスを理解できるよう誘導します。クリックして読む価値があると感じたら、以下の表現で導線を作ります。「セキュリティと利便性を両立したVPN選びのヒントを知りたい方へ — NordVPNの公式ページを見る」リンクは本文中の適切な箇所に配置します。URLは https://go.nordvpn.net/aff_c?offer_id=15&aff_id=132441 です。
| VPN | Obfuscation | From / month | Plan | Free plan | Refund | Alipay | UnionPay | Crypto | Website opens in China | Trustpilot | |
|---|---|---|---|---|---|---|---|---|---|---|---|
 NordVPN | Turn on manually Obfuscated Servers / NordWhisper | $3.49/mo | 27 months: $94.23 | No | 30 days | ? | ✗ | ✓ | ✓ | ✗ Blocked | 4.2/5 (51,628 reviews) |
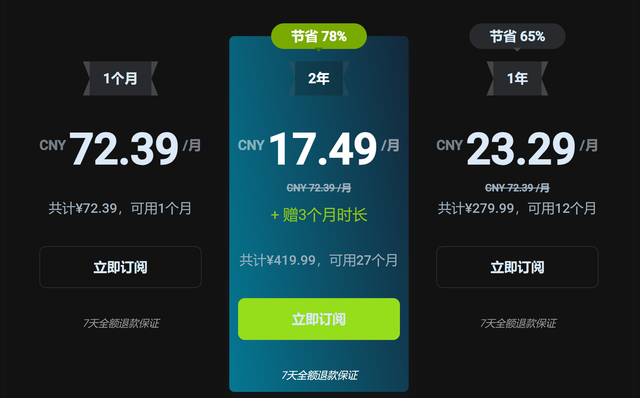
 ZoogVPN | Turn on manually Shadow | $2.49/mo | 27 months: $59.99 | Yes | 7 days | ✓ | ✓ | ✓ | ✓ | Official site blocked; our special link opens (4.4 s) | 4.2/5 (195 reviews) |
 ExpressVPN | ✓ On by default all servers | $3.00/mo | 28 months: $84 | No | 30 days | ✗ | ✗ | ✓ | ✗ | ✗ Blocked | 4.4/5 (29,706 reviews) |
 Surfshark | ✓ On by default Camouflage, with OpenVPN | See site | See site | No | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.3/5 (31,823 reviews) |
 Proton VPN | Turn on manually Stealth, free plan too | $2.99/mo | 12 months: $35.88 | Yes | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 2.1/5 (1,040 reviews) |
 Astrill VPN | Turn on manually StealthVPN / OpenWeb | $12.50/mo | 24 months: $300 | No | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 1.3/5 (110 reviews) |
 Private Internet Access | Turn on manually Shadowsocks, OpenVPN only | $2.03/mo | 40 months: $81.2 | No | 30 days | ✗ | ✗ | ✗ | ✗ | ✗ Blocked | 4.2/5 (11,033 reviews) |
 CyberGhost | Turn on manually selected servers | $2.19/mo | 28 months: $61.32 | No | 45 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.0/5 (24,178 reviews) |
 PureVPN | Turn on manually switch to OpenVPN | $1.69/mo | 60 months: $101.55 | No | 31 days | ? | ? | ✗ | ✓ | ✗ Blocked | 4.4/5 (17,994 reviews) |
 AdGuard VPN | ✓ On by default TrustTunnel | $2.99/mo | 24 months: $71.76 | Yes | 30 days | ✓ | ✗ | ✓ | ✓ | Official site blocked; our special link opens (3.7 s) | 4.3/5 (290 reviews) |
 Mullvad | Turn on manually QUIC / Shadowsocks / LWO | $5.61/mo | €5/mo | No | 14 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 3.2/5 (192 reviews) |
 Windscribe | Turn on manually Stealth / WStunnel | $5.75/mo | 12 months: $69 | Yes | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.7/5 (13,355 reviews) |
 StrongVPN | Turn on manually Scramble, OpenVPN TCP | See site | See site | No | 30 days | ✓ | ✗ | ✗ | ✗ | ✗ Blocked | 4.4/5 (2,695 reviews) |
 LightXtreme 闪连 | Not listed | $7.08/mo | 12 months: $84.99 | Yes | 30 days | ✓ | ✓ | ✓ | ✓ | ✓ Yes (3.5 s) | No page |
Prices checked 2026-11-10 on each vendor's pricing page (cheapest long plan, USD). Check the vendor's checkout for the final price.
Obfuscation checked 2026-11-14 on each vendor's site and help center: "on by default" = nothing to set; "turn on manually" = switch protocol or mode in settings; "not listed" = the vendor describes no obfuscation.
Payment methods checked 2026-11-10 on each vendor's payment pages: all 14 take cards and PayPal; ✗ = not listed, ? = the vendor's own pages disagree.
China access: whether the official website opens from mainland China networks (tests the website only, not the VPN connection). Last checked 2026-11-18 01:02 Beijing time.
Trustpilot score and review count checked 2026-11-10.